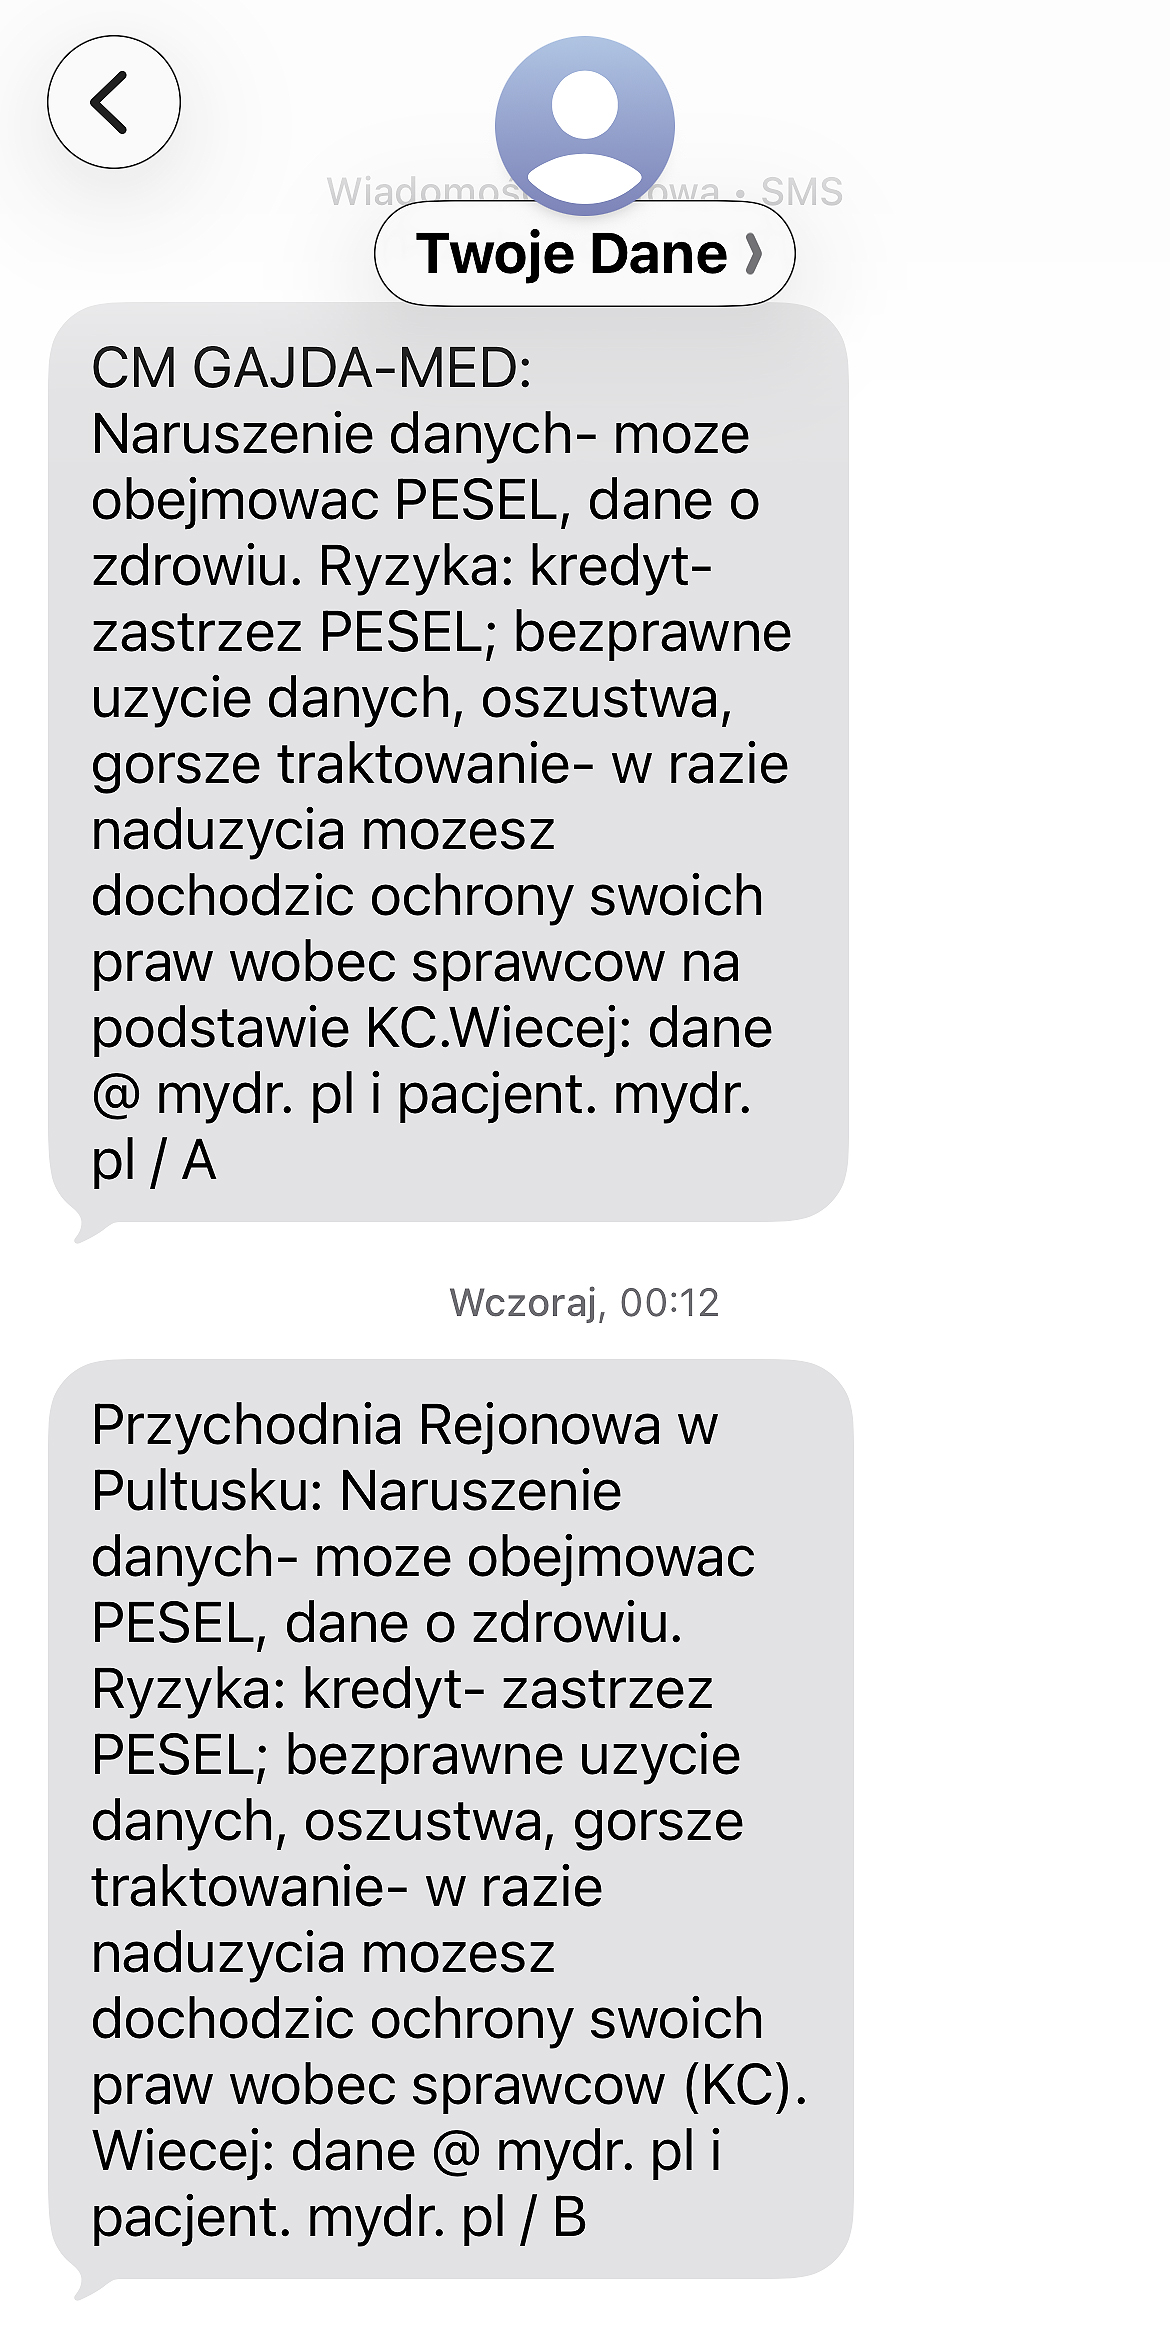
W ostatnich dniach na pułtuskich grupach w mediach społecznościowych pojawiło się sporo wpisów dotyczących SMS-ów informujących o "naruszeniu danych osobowych i medycznych". Wiadomości przychodzą m.in. z przychodni i gabinetów lekarskich, w tym z Gajda-Med. Część mieszkańców otrzymała po kilka takich komunikatów, niektórzy – z różnych placówek.
Nie jest to jednak lokalny problem ograniczony do jednej przychodni. Chodzi o następstwa cyberataku na prywatną firmę MyDr, dostarczającą oprogramowanie placówkom medycznym. 12 sierpnia, minister cyfryzacji Krzysztof Gawkowski potwierdził, że w wyniku ataku doszło do incydentu, którego skala może obejmować dane blisko 19 mln osób. W systemach znajdowały się m.in. numery PESEL oraz informacje związane z leczeniem, receptami i wizytami medycznymi. Firma obsługiwała około 12 tys. podmiotów medycznych.
Ważne jest jednak trzymanie się faktów: nie potwierdzono wykradzenia kompletnej dokumentacji medycznej wszystkich 19 mln osób. Szczegółowy zakres informacji dotyczących konkretnego pacjenta powinien potwierdzić jego administrator danych, czyli np. przychodnia lub gabinet. Rządowy portal "Bezpieczne Dane" wyraźnie zaznacza, że może sprawdzić obecność numeru PESEL w wycieku, ale nie pokazuje, jakie dokładnie inne dane dotyczą konkretnej osoby.
Jakie informacje wynikają z ponad 180 komentarzy pod wpisem na grupie FB Pułtusk? Przede wszystkim... "ja też dostałem". Dziesiątki osób potwierdzają otrzymanie SMS-a, wiele informuje o dwóch lub trzech wiadomościach, niektórzy nawet o większej liczbie. Pojawiają się także osoby, które dostały wiadomość z placówki, z której – jak twierdzą – już dawno nie korzystają, a nawet osoby spoza Pułtuska. Część komentujących pyta po prostu: "co z tym zrobić?" I właśnie tutaj zaczyna się problem. Wśród wielu komentarzy niewiele jest konkretnych informacji, co rzeczywiście należy zrobić po otrzymaniu takiego powiadomienia. Są głosy o konieczności zastrzeżenia PESEL-u, są ostrzeżenia przed oszustami, są też teorie i komentarze całkowicie oderwane od potwierdzonych faktów. Najbardziej żałosne wydają się wpisy, w których niewystarczające zabezpieczenia serwerów prywatnej firmy próbuje się wykorzystywać do politycznej agitacji.
Jeden rozsądny komentarz
Na tym tle wyróżnia się komentarz internauty J.D. Zamiast kolejnych domysłów podał konkretną wskazówkę: sprawdzić swoje dane w rządowym serwisie i – jeżeli PESEL znalazł się w wycieku – zastrzec go w mObywatelu. I tu jedna ważna korekta skrótowo podanego adresu: właściwy serwis uruchomiony przez państwo to bezpiecznedane.gov.pl. To właśnie tam można sprawdzić, czy numer PESEL znalazł się w bazie danych objętych incydentem MyDr.
Co trzeba zrobić? Wejść na bezpiecznedane.gov.pl. Zalogować się i przejść do sprawdzenia danych dotyczących swojego numeru PESEL. Informacja dodatkowa: do serwisu można zalogować się m.in. przez mObywatel, swój bank, Profil Zaufany albo e-dowód. Serwis pokaże, czy PESEL znalazł się w wycieku MyDr. Jeżeli tak – warto od razu zastrzec PESEL. Zastrzeżenie można (i warto) zrobić w aplikacji mObywatel: na ekranie głównym wybrać usługę "Zastrzeż PESEL", następnie potwierdzić operację. Można to również zrobić przez serwis mObywatel albo osobiście w dowolnym urzędzie gminy. Zastrzeżenie jest bezpłatne i działa natychmiast. Co daje? Przede wszystkim utrudnia wykorzystanie naszego numeru do zaciągnięcia kredytu lub pożyczki, zawarcia niektórych umów finansowych, a także wyrobienia duplikatu karty SIM. Banki, firmy pożyczkowe, notariusze i operatorzy telekomunikacyjni mają obowiązek uwzględniać status zastrzeżenia PESEL przy określonych czynnościach. Zastrzeżony PESEL nie blokuje normalnego życia. Można nadal iść do lekarza, zrealizować receptę, głosować, załatwiać sprawy urzędowe czy podróżować. Jeżeli potrzebujemy np. kredytu, możemy tymczasowo cofnąć zastrzeżenie, a później ponownie je włączyć. Warto zachować czujność i nie lekceważyć zagrożenia. Samo znalezienie numeru PESEL w bazie nie oznacza, że jutro ktoś zaciągnie na nas kredyt. Ale wyciek zwiększa ryzyko wykorzystania danych w kolejnych oszustwach. Szczególnie niebezpieczne jest połączenie danych identyfikacyjnych z informacjami o zdrowiu. Możliwe zagrożenia to m.in. próby wyłudzenia pieniędzy, podszywanie się pod inne osoby lub instytucje, próby przejęcia kont, wykorzystanie danych do oszustw finansowych czy przygotowanie bardziej wiarygodnego tzw. phishingu. Urząd Ochrony Danych Osobowych po informacji o incydencie MyDr zwrócił uwagę właśnie na konieczność zachowania szczególnej ostrożności wobec SMS-ów, e-maili i telefonów, które mogą służyć wyłudzeniu kolejnych danych lub dostępu do bankowości internetowej. Dlatego jeżeli po takim SMS-ie przyjdzie kolejna wiadomość z linkiem, telefon od "banku", "policji", "przychodni" czy innej instytucji z prośbą o podanie danych, nie należy działać automatycznie i bez rozwagi. Wyciek danych może ułatwić oszustowi stworzenie wiadomości, która będzie wyglądała znacznie bardziej wiarygodnie niż typowy phishing.
Włamanie było do prywatnej firmy. Co możemy zrobić?
W tym przypadku warto oddzielić dwie kwestie. Włamano się do systemów prywatnej firmy MyDr, a nie do państwowej bazy danych. Z jej oprogramowania korzystały jednak tysiące placówek medycznych, dlatego konsekwencje incydentu mogą dotknąć bardzo wielu pacjentów. Nie mamy wpływu na to, czy ktoś zaatakuje serwer firmy, z której usług korzysta nasza przychodnia. Mamy natomiast wpływ na to, co zrobimy, kiedy dowiemy się o takim incydencie. Sprawdzenie swojego PESEL-u w rządowym serwisie, jego zastrzeżenie i większa ostrożność przy odbieraniu wiadomości czy telefonów to proste działania, które mogą ograniczyć ryzyko.
Oby takich przypadków było jak najmniej. Samochodów nie wymyślono po to, żeby ludzie ginęli w wypadkach, cyfrowego świata nie zbudowaliśmy do tego, żeby okradano nas z naszej prywatności i pieniędzy. Niestety, włamań do komputerowych baz danych nie da się całkowicie wyeliminować – w takim świecie żyjemy. Możemy natomiast zrobić wszystko, żeby po takim włamaniu złodziej naszych danych miał z nich jak najmniej pożytku.
ZCZ